文件包含漏洞(File inclusion vulnerability)是指在网站的代码中存在未经过滤的用户输入,使得攻击者能够加载任何文件并执行其中的PHP代码。
具体示例如下:
<?php

  $page = $_GET['page'];

  // 拼接文件路径并包含文件
  include("pages/" . $page . ".php");

?>
Hacksplaining:一个教你学习正当的黑客技术的网站
上面是“黑客常用技巧:PHP如何利用文件包含漏洞实现注入”的全面内容,想了解更多关于 php入门 内容,请继续关注web建站教程。
当前网址:https://m.ipkd.cn/webs_12700.html
声明:本站提供的所有资源部分来自互联网,如果有侵犯您的版权或其他权益,请发送到邮箱:admin@ipkd.cn,我们会在看到邮件的第一时间内为您处理!
 网站布局合适的关键词密度是多少?
 ComfyUI-Copilot
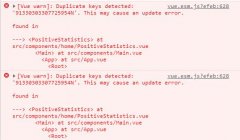 v-for循环出现控制Duplicate keys detected: 'XXXXXX'报错是什么原因
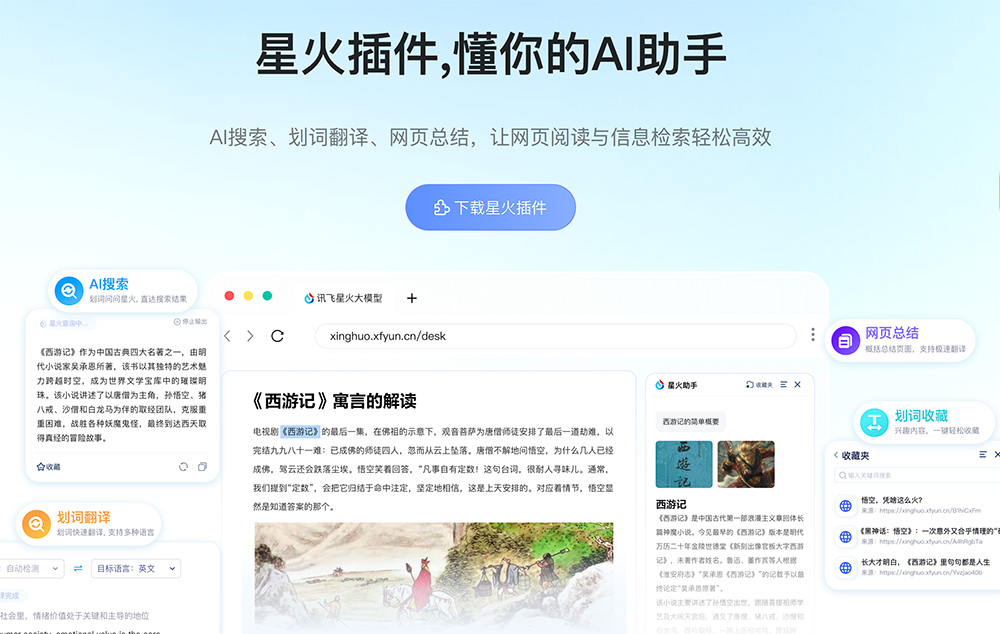 星火浏览器插件:兼容主流浏览器,包括Web网页、桌面版、iOS和Android应用
 AniFun AI:提供漫画布局编辑器/AI故事生成器/自动着色及漫画滤镜等